
セキュリティ特集
両備システムズ 有森 貞和(岡山県警察サイバー犯罪対策テクニカルアドバイザー)が考えるサイバー攻撃対策
| サイバー攻撃への強さとは、「絶対に攻撃されないこと」だけではなく 「起きたときに動けること」でもある。 |
最近、企業や医療機関、教育機関、クラウドサービスなどを狙ったサイバー攻撃のニュースを目にする機会が増えています。
ランサムウェアによってシステムが停止する。業務ができなくなる。取引先への影響が広がる。そして、原因究明や復旧に多くの時間と費用を要する。
私はこうしたニュースを見るたびに、皆さんに一つ考えていただきたいことがあります。
| 「もし、明日の朝、自分たちの会社で同じことが起きたら、最初の60分で何をしますか?」 |
私は、この最初の60分を『Cyber Crisis 60』と呼びたいと思います。ここでは、実際のインシデント対応に携わってきた経験も踏まえながら、サイバー攻撃に対して企業がどのように備えるべきなのかを考えます。
サイバー攻撃は「IT部門だけの問題」ではない
まずお伝えしたいのは、サイバー攻撃は、もはやITの問題ではなく、経営の問題であるということです。
例えば朝9時、社員から「パソコンに見たことのない画面が表示されています」という連絡が入ったとします。やがて別の社員からも同じような連絡が届き、共有ファイルや社内システムが使えなくなり、取引先から問い合わせが入り始めます。
このとき必要なのは、単にウイルスを駆除することだけではありません。ネットワークを止めるのか、業務を継続するのか、どこまで隔離するのか、お客様への連絡は必要なのか、警察や関係機関へ相談するのか、そして誰が最終的な判断をするのか。こうした判断が次々と求められます。
つまり、サイバー攻撃への対応は、技術対応であると同時に経営判断でもあるのです。
Cyber Crisis 60 最初の60分に備える
では、なぜ「60分」なのでしょうか。60分という数字自体を、すべてのインシデントに共通する絶対的な制限時間として考えているわけではありません。
私が伝えたいのは、「事故が起きてから考えるのではなく、最初の重要な局面でどう動くのかを平時から決めておきましょう」ということです。
|
9:00 |
異常発生 |
|
9:10 |
被害範囲が分からない |
|
9:20 |
業務への影響が発生 |
|
9:30 |
社内外から問い合わせ |
|
9:45 |
外部への相談を検討 |
|
10:00 |
最初の60分 |
※上記は、実際のインシデント対応手順や時間基準を示すものではありません。危機発生時の初動と意思決定を具体的に考えるための想定例です。
サイバー攻撃が起きる前に、「自社を知る」
Cyber Crisis 60で大切なのは、攻撃が発生してからの60分だけではありません。その60分を有効なものにするためには、平時にどれだけ自社の状況を把握できているかが重要です。
自社にはどのようなIT資産があるのか。インターネットから何が見えているのか。攻撃者から狙われる可能性のある弱点はないか。脆弱性が見つかったとき、何から対策するべきなのか。こうしたことを事故が起きてから初めて調べるのでは遅いのです。
そのための手段の一つが、ASM(Attack Surface Management)やセキュリティ診断です。ASMは、組織の外部からアクセス可能なIT資産を発見し、そこに存在する脆弱性などのリスクを継続的に検出・評価する考え方です。自組織が把握していない機器や意図しない設定の不備を、攻撃者の視点から確認することにつながります。
「誰に電話するか」が決まっていますか?
私は、サイバー攻撃への備えについて、非常にシンプルな質問をすることがあります。
| 「今、サイバー攻撃を受けたとしたら、最初に誰に電話しますか?」 |
意外と、ここが明確になっていない場合があります。サイバー攻撃を完全に防ぐことだけを考えるのではなく、侵入される可能性がある、システムが止まる可能性があるという前提に立って準備しておくことが重要です。
そのためには、統治、特定、防御、検知、対応、復旧という一連の流れで対策を捉え、事前対策だけではなく、検知後の初動対応、拡大防止、システム・ネットワークの復旧、データのリストアまで考えておく必要があります。
サイバー攻撃への備えは「製品を入れること」だけではない
EDRを入れた。ファイアウォールもある。バックアップも取っている。それでも、私はもう一つ確認したいと思います。
| 「本当に事件が起きたとき、それを使って組織として動けますか?」 |
重要なのは、イベントの監視、アラートの確認、通知、封じ込め、復旧といった対応について、誰が、何を、どの権限で行うのかを整理しておくことです。
大切なのは技術だけではありません。人、ルール、技術、そして判断。この4つをつなげておく必要があります。
インシデント対応の現場から学んだこと
私はこれまで、民間企業や医療機関などのセキュリティインシデント対応に携わってきました。そうした現場では、被害状況を調査するだけではなく、お客様、システムベンダー、セキュリティ担当者、警察などの外部機関との間で情報を整理しながら、復旧や再発防止につなげることが求められます。
そこで強く感じているのは、サイバー攻撃への強さとは、「絶対に攻撃されないこと」だけではなく、「起きたときに動けること」でもあるということです。
「自分の会社だったら」と考えてほしい
大規模なサイバー攻撃がニュースになると、「大変だな」「怖いな」「うちは大丈夫かな」と思う方は多いでしょう。しかし、そこで終わらせないでほしいと思っています。
ニュースを見たその日に、一度だけでも社内で話してみてください。
|
「これがうちの会社だったら、最初の60分、どうする?」 |
この一言が、サイバーセキュリティをIT担当者だけの仕事から、組織全体の課題へ変えるきっかけになるかもしれません。
Cyber Crisis 60
60分から始める、サイバー危機への備え。
プロフィール
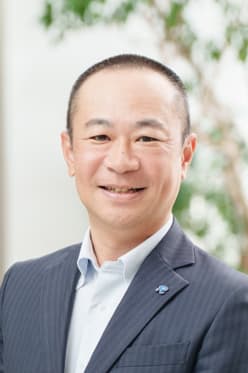
有森 貞和
株式会社両備システムズ
インフラビジネスカンパニー セキュリティ・インフラ事業部 事業部長
- 株式会社両備システムズ入社後、ITセキュリティ事業を開始(2001年)、その後、情報セキュリティ専門会社でセキュリティ事業に従事
- 民間企業・医療機関・自治体へ、情報漏えい対策・不正アクセス対策の導入
2022年~ 医療機関・民間企業のセキュリティインシデント対応を実施 - 2019年10月より、岡山県警察 サイバー犯罪対策テクニカルアドバイザー
- IPA 情報セキュリティ10大脅威2023、2024、2025、2026 選考委員
人気記事
カテゴリ